Ihre Identität, nicht unsere.
Anmeldung über Microsoft Entra ID mit App-Rollen. Zugang hat, wer in der Sicherheitsgruppe „APP-Dienstreisen-Nutzer“ ist. MFA und Conditional Access liegen bei Ihnen im Tenant.
PrototypDienstreisen für FraAlliance – Stand 19.10.2026
Für die IT
Entra-Login, Geschäftsregeln in PostgreSQL, lokale KI auf ITM-Infrastruktur und Microsoft-Anbindung mit klar benannten Berechtigungen.
Alle Aussagen „umgesetzt“ beziehen sich auf den Prototyp, nicht auf einen Produktivbetrieb.
Anmeldung über Microsoft Entra ID mit App-Rollen. Zugang hat, wer in der Sicherheitsgruppe „APP-Dienstreisen-Nutzer“ ist. MFA und Conditional Access liegen bei Ihnen im Tenant.
Wer was in welchem Status darf, entscheidet PostgreSQL. Jede Änderung wird manipulationserkennbar protokolliert, Genehmigungen sind per Hash-Kette nachweisbar.
OCR und Reiseassistent laufen auf Infrastruktur von ITM. Belegbilder und Eingabetexte gehen an keinen externen KI-Anbieter.
Oberfläche im FraAlliance-Branding; Anmeldung per OIDC mit Autorisierungscode und PKCE, keine Datenbankverbindung.
Login, App-Rollen im Token, Sicherheitsgruppe als Zugangsvoraussetzung (Single-Tenant-Registrierung).
Erreichbarkeit ohne offene Eingangsports; der Proxy lässt nur POST auf die freigegebenen Webhook-Pfade der App durch.
Prozesssteuerung als dünner Vermittler (Webhooks, Outbox-Worker); kein Zugang für Anwender, auch nicht für FraAlliance.
Die zwei Einstiegsfunktionen btf.cmd (Befehle) und btf.query (Abfragen) enthalten alle Geschäftsregeln; dazu Audit-Tabelle, Freigabe-Nachweis und Outbox.
Externe Wirkungen (Mail, Kalender, OCR, PDF, Archiv) werden in der Datenbank eingereiht und mit Wiederholung abgearbeitet.
Pfad und SHA-256 in der Datenbank; Zugriff nur über die Prozesssteuerung.
Abrechnung und Belegbündel serverseitig, nicht im Browser.
Texterkennung für Belege (Vorschlag, Mensch bestätigt) und Reiseassistent; kein Cloud-KI-Dienst.
Verzeichnis lesen, Mail und Kalender aus Funktionspostfach, Archiv in einer SharePoint-Site.
Von Entra unabhängiger Zugang nur für die Systemadministration.
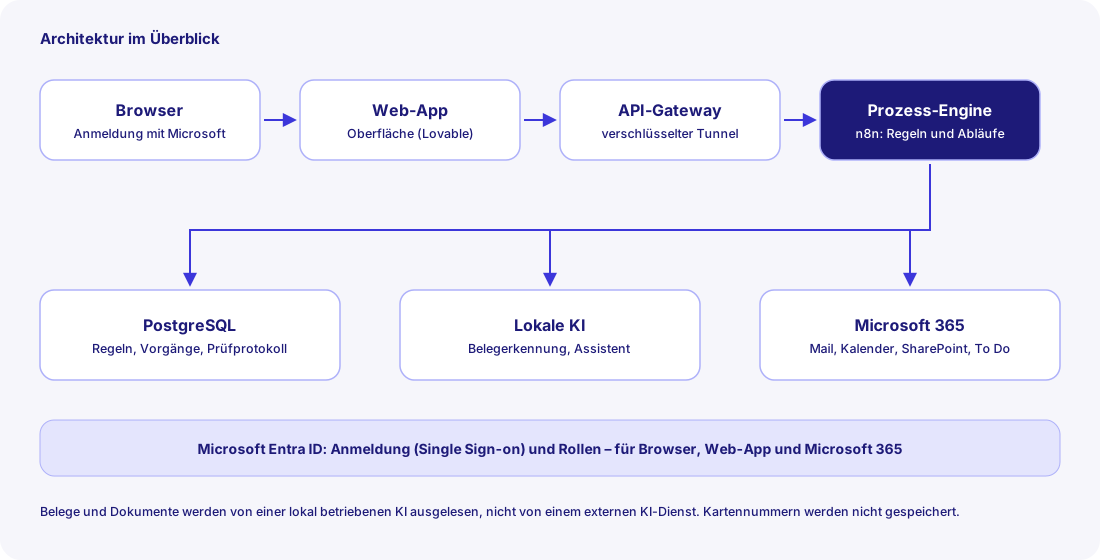
Der Browser hat keinen Pfad zu Datenbank, Graph, SharePoint oder Personio. Der Notfallpfad läuft am Entra-Login vorbei.
OIDC mit Autorisierungscode und PKCE gegen Ihre Entra-Instanz; Token im Sitzungsspeicher des Browsers; Single-Tenant-Registrierung.
Mitgliedschaft in der Entra-Sicherheitsgruppe „APP-Dienstreisen-Nutzer“ = Zugang; die Gruppe ist der Enterprise-App zugewiesen. Ein stündlicher Gruppenabgleich ist als Ziel beschrieben, der Schalter zur Durchsetzung (group_enforce) steht standardmäßig auf aus. Gruppenbasierte Zuweisung setzt Entra ID P1/P2 voraus; für den ITM-Demo-Tenant nicht geprüft.
Fachrollen Freigebende, Finance und HR werden von der Systemadministration in der App vergeben (append-only Rollentabelle, Begründung Pflicht, Mail-Benachrichtigung). Selbstvergabe ist gesperrt; Freigebende darf nicht mit HR, Finance oder Systemadministration kombiniert werden. Systemadmin bleibt eine Entra-App-Rolle.
btf.cmd und btf.query prüfen Rolle, Eigentümerschaft und Status. Die App-Datenbankrolle hat keine direkten Tabellenrechte auf Fach- und Audit-Tabellen. Eigene Reise freigeben ist gesperrt.
Jeder erfolgreiche Befehl schreibt ein Ereignis (Akteur, Befehl, Status vorher/nachher, Payload-Hash, Zeit); ein Trigger verhindert UPDATE und DELETE.
Jede Entscheidung speichert eine Momentaufnahme des Antrags, einen Inhalts-Hash und einen Ketten-Hash über den Vorgänger. Die Kette lässt sich per Abfrage neu berechnen. Grenze: Datenbank-Owner mit DDL-Rechten könnten die Schutzmechanismen selbst ändern; die Kette macht Änderungen erkennbar, verhindert sie nicht.
IBAN und BIC verschlüsselt gespeichert, in Abfragen standardmäßig maskiert; Klartext nur für die berechtigte Person oder Finance ab Abrechnung, jede Anzeige erzeugt ein Audit-Ereignis.
Lokale Identitäten für den Entra-Ausfall, nur mit Rolle Systemadmin (keine Reisen, keine Freigaben, keine fremden Belege oder Bankdaten). Passwort als bcrypt-Hash, TOTP verpflichtend (Geheimnis verschlüsselt), Sitzung 30 Minuten ohne Aktivität (absolut acht Stunden), Sperre nach fünf Fehlversuchen, jede Anmeldung erzeugt Audit-Eintrag und Alarm-Mail, jeder Befehl trägt auth=local im Audit. Anlage durch die Systemadministration oder per Owner-Zugriff auf die Datenbank, wenn Entra nicht erreichbar ist. Beschrieben in Migration 023. Im Prototyp getestet: 10 von 10 Prüfschritten.
Stabile Fehlercodes mit HTTP-Status, deutscher Meldung und Hinweis (z. B. auth_invalid 401, role_missing und not_owner 403, wrong_status 409, validation 422). Wiederholte Anfragen mit derselben Request-UUID liefern das gespeicherte Ergebnis (idempotent).
| System | Zweck | Berechtigung | Scope / Eingrenzung |
|---|---|---|---|
| Entra ID (Anmeldung) | ZweckLogin, App-Rollen | BerechtigungDelegiert, OIDC mit PKCE | Scope / EingrenzungSingle-Tenant-Registrierung; Zuweisung erforderlich |
| Exchange Online | ZweckMail aus Funktionspostfach, Kalendereintrag der reisenden Person | BerechtigungExchange RBAC for Applications | Scope / EingrenzungAuf benannte Postfächer begrenzt (im Prototyp zwei) |
| SharePoint Online | ZweckArchiv für Abrechnung, Belegbündel, Reiseprotokolle | BerechtigungGraph Sites.Selected | Scope / EingrenzungEine benannte Site |
| Microsoft Graph, Verzeichnis | ZweckName, Abteilung, Kostenstelle, Vorgesetzte(r) lesen | BerechtigungUser.Read.All (Anwendung) | Scope / EingrenzungMandantenweit, nur lesend. Graph kennt kein Recht „nur Nutzer dieser App“; User.ReadBasic.All liefert Abteilung, Personalnummer und Vorgesetzte nicht. Umfang mit FraAlliance IT zu klären. |
| Microsoft Graph, Gruppe | ZweckMitglieder der Zugangsgruppe lesen | BerechtigungGroupMember.Read.All (Anwendung) | Scope / EingrenzungMandantenweit, nur lesend; kleinstes passendes Recht nach Microsoft-Doku (aus Doku-Kenntnis, live nicht geprüft). Mit FraAlliance IT abzustimmen. |
| Microsoft To Do | ZweckOffene App-Aufgaben in Outlook/To Do spiegeln (n8n-Workflow, optional) | BerechtigungTasks.ReadWrite.All (Anwendung) | Scope / EingrenzungMandantenweit, lesend und schreibend für alle Postfächer. Ob sich To Do über Exchange RBAC eingrenzen lässt: nicht geprüft. Für Produktion eingrenzen oder verzichten, Entscheidung bei FraAlliance IT. |
| Personio | ZweckAbwesenheit während der Reise | BerechtigungZugang als verschlüsseltes Objekt | Scope / EingrenzungIm Prototyp simuliert, keine Daten an Personio |
| Fraport Rechnungsteam | ZweckAbrechnungs-PDF und Belegbündel per Mail | BerechtigungVersand über das Funktionspostfach | Scope / EingrenzungEmpfängeradresse als Konfiguration; im Prototyp eine Testadresse |
| Buchungsportale | ZweckNur Verlinkung aus dem Reiseassistenten | BerechtigungKeine | Scope / EingrenzungDie App sendet nichts; die Adresse (Ziel, Zeitraum, Startort) ruft der Browser erst beim Klick auf |
Im Prototyp geprüft am 19.10.2026: Sicherung von Datenbank-Dump, Dateiablage und n8n mit SHA-256-Prüfsummen (3 von 3 stimmig) und ein Wiederherstellungstest (4 von 4 Tabellen mit gleicher Zeilenzahl); nächtlicher Sicherungs-Workflow eingerichtet. Produktiv geplant: täglicher Dump plus Dateiablage, verschlüsselte Zweitkopie an anderem Standort (Ziel offen), Wiederherstellungstest vor Go-live und danach regelmäßig (Vorschlag vierteljährlich). RTO und RPO sind noch nicht festgelegt.
Stündlicher Wächter im Prototyp (Erreichbarkeit von Prozesssteuerung, Datenbank, OCR, PDF-Dienst; Speicherplatz; Ablauf von Zugangsdaten und Zertifikaten). Alarmierung und externer Erreichbarkeitstest vom Tunnel-Hostnamen: geplant für Produktivbetrieb. Alarmtexte ohne Personendaten.
Datenbankänderungen als nummerierte Migrationen mit Abbruch bei Fehler (nachgewiesen). Freigabe, Workflow-Paketierung, Änderungsprotokoll, Wartungsfenster und Patchprozess: geplant, Betriebshandbuch ist gegliedert, aber noch nicht ausgeführt.
DEV (heute) → TEST (nur synthetische Daten) → PROD (Echtdaten erst nach AVV und Abnahme durch FraAlliance). Vor dem Einspielen in PROD ein Sicherungspunkt.
Die Datenschutzunterlage nennt als Produktivstandort der ITM-Verarbeitung die Schweiz (Angemessenheitsbeschluss der EU-Kommission; Bestätigung zur juristischen Prüfung offen). Cloudflare als Tunnel-Anbieter hat Sitz in den USA; Absicherung der Übermittlung ist zu klären. Microsoft-Daten bleiben in Ihrem Tenant.
Entwürfe zu Datenschutz (Art. 30, TOM, Auftragsverarbeiter) und ISO 27001 (Geltungsbereich, Asset-Inventar, Risiken, SoA-Auszug, Maßnahmenplan) liegen vor, Version 0.4, nicht freigegeben. Das Tool ist ein Prototyp und nicht zertifiziert. ITM selbst ist nach ISO 27001 und ISO 9001 zertifiziert; ob dieser Betrieb im Geltungsbereich liegt, ist zu klären.
| Thema | Prototyp heute (Stand 19.10.2026) | Zielbetrieb Produktiv |
|---|---|---|
| Hosting | Prototyp heute (Stand 19.10.2026)Temporäre lokale Instanz auf einem Entwicklungsgerät von ITM | Zielbetrieb ProduktivDedizierter Produktivknoten (Wahl offen) |
| Tunnel | Prototyp heute (Stand 19.10.2026)Temporärer Tunnel mit wechselnder Adresse, Filter-Proxy als Skript | Zielbetrieb ProduktivNamed Cloudflare Tunnel, WAF, reverse Proxy mit Pfadfilter und Sicherheitsheadern |
| Anmeldung | Prototyp heute (Stand 19.10.2026)Testkonten im Test-Tenant von ITM (App-Registrierung dort) | Zielbetrieb ProduktivApp-Registrierung in Ihrem Tenant, Admin-Zustimmung durch Ihre IT |
| Daten | Prototyp heute (Stand 19.10.2026)Nur Testdaten, keine Personendaten | Zielbetrieb ProduktivEchtdaten erst nach AVV und Abnahme |
| Anbindungen | Prototyp heute (Stand 19.10.2026)Personio simuliert, Fraport-Mail an Testadresse | Zielbetrieb ProduktivEchte Personio-Anbindung, echte Empfängeradresse mit Änderungsprozess |
| Sicherung | Prototyp heute (Stand 19.10.2026)Sicherung nächtlich auf Entwicklungsgerät | Zielbetrieb ProduktivTäglich, verschlüsselte Zweitkopie an anderem Standort |
| Ratenbegrenzung | Prototyp heute (Stand 19.10.2026)Ratenbegrenzung im Arbeitsspeicher des Proxy | Zielbetrieb ProduktivZusätzlich am Eintrittspunkt (WAF) |
| CORS und Redirects | Prototyp heute (Stand 19.10.2026)CORS und Redirect-URIs auf Vorschau- und lokale Adressen; Public-Client-Flow für Tests aktiv | Zielbetrieb ProduktivNur Produktiv-Domain; Public-Client-Flow abgeschaltet |
| Umgebungen | Prototyp heute (Stand 19.10.2026)Nur DEV | Zielbetrieb ProduktivDEV → TEST → PROD mit Freigabe |
| Upload-Prüfung | Prototyp heute (Stand 19.10.2026)Datei-Inhaltsprüfung und Virenscan beim Upload nicht umgesetzt | Zielbetrieb ProduktivGeplant für Produktivbetrieb |
| Testkonten | Prototyp heute (Stand 19.10.2026)Testkonten ohne MFA, befristet (nur die Demo-Konten, bis 31.10.2026) | Zielbetrieb ProduktivMFA und Conditional Access aus Ihrem Tenant, keine Ausnahmen für Testkonten |
In Ihrem Entra-Tenant (Single-Tenant), Redirect-URIs der Produktiv-Domain; Ihr Global oder Privileged Role Administrator erteilt die Admin-Zustimmung.
„APP-Dienstreisen-Nutzer“ (oder Ihr Name) und Zuweisung an die Enterprise-App; Lizenzfrage (P1/P2) für gruppenbasierte Zuweisung klären; Entscheidung, ob die Zuweisung verpflichtend ist.
Entscheidung zu User.Read.All und GroupMember.Read.All (mandantenweit lesend; Alternative: weniger Attribute, dann ohne Abteilung, Personalnummer, Vorgesetzte) und zu Tasks.ReadWrite.All (mandantenweit schreibend; Alternative: To-Do-Spiegelung weglassen).
Für den Versand und die Liste der Postfächer, auf die Exchange RBAC for Applications begrenzt wird.
Für das Archiv (Sites.Selected, nur diese Site); Sicherungsverfahren für das Archiv bei Ihnen.
Zwischen FraAlliance und ITM (Art. 28 DSGVO) mit TOM und Unterauftragsverarbeitern; Vertragspartner auf ITM-Seite noch zu bestimmen.
Produktiv-Domain und Hosting des Frontends, Tunnel-Anbieter, Ziel der Zweitkopie, Empfängeradresse Fraport, Personio-Zugang, Break-glass-Konten (wer, wie viele).
Wir gehen die Berechtigungsliste, den Notfallzugang und den Betriebsplan mit Ihnen durch und halten die Entscheidungen aus „Von Ihnen benötigt“ fest.
Technische Dokumentation (Entwurf) auf Anfrage